Polityka AI powinna wyznaczyć zakres, role, zasady bezpiecznego użycia oraz sposób monitorowania i reagowania na incydenty. Dobry dokument łączy wymogi AI Act i RODO z praktycznymi regułami operacyjnymi: rejestrem narzędzi, procedurą oceny ryzyka i jasnym przypisaniem odpowiedzialności. Bez tych elementów polityka zostaje papierem, który nikt nie stosuje.
Krótko mówiąc:
- Rejestruj każde narzędzie przed wdrożeniem, podając właściciela, przeznaczenie, użytkowników, poziom ryzyka, źródła danych, status zgodności z RODO i zasady dostępu.
- Do zewnętrznych modeli nie przesyłaj danych osobowych klientów, tajemnic handlowych ani niezanonimizowanych danych finansowych; sprawdź też, czy dostawca wymaga umowy powierzenia.
- Przed wdrożeniem narzędzia przetwarzającego dane osobowe oceń ryzyko i ustal, czy potrzebna jest ocena skutków; każdy przypadek wymaga osobnej analizy.
- Zastosowania w rekrutacji, ocenie zdolności kredytowej i nadzorze pracowników mogą należeć do kategorii wysokiego ryzyka, co wymaga dodatkowej dokumentacji, nadzoru człowieka i częstszych przeglądów.
- Wyznacz opiekuna polityki, który prowadzi rejestr i przyjmuje zgłoszenia; przeglądaj dokument co najmniej raz w roku oraz po istotnych zmianach przepisów.
Spis treści
- Co powinna zawierać polityka AI: kluczowe elementy
- Role i odpowiedzialności: kto powinien robić co
- Zgodność z AI Act i RODO: co firma musi uwzględnić
- Rejestr narzędzi AI i zasady zarządzania danymi
- Ocena ryzyka i klasyfikacja systemów wysokiego ryzyka
- Procedury incydentowe, audyt i przegląd polityki
- Wdrażanie: szkolenia, komunikacja i kultura odpowiedzialnego użycia
- Gotowy wzór i szablon: szybki plan wdrożenia
- Perspektywa autora: polityka AI jako dokument żywy, nie papier
- Jak wspieramy wdrożenie polityki AI w organizacji
- Najczęściej zadawane pytania
- Źródła
Co powinna zawierać polityka AI: kluczowe elementy
Skuteczny dokument zaczyna się od definicji. Trzeba jasno określić, co firma traktuje jako „narzędzie AI”, od generatywnych asystentów tekstu po systemy rekrutacyjne czy scoringowi, i kogo polityka obejmuje: wszystkich pracowników, podwykonawców, działy korzystające z zewnętrznych API. Przykładowa polityka korporacyjna Allegro pokazuje, że taki dokument zaczyna się właśnie od definicji, celów, ról i nadzoru, zanim przejdzie do zasad szczegółowych.
Poza definicjami dokument powinien zawierać kilka elementów stałych:
- Zakres i definicje: katalog narzędzi objętych polityką oraz grup użytkowników, którzy muszą jej przestrzegać.
- Cele i zasady etyczne: nadzór człowieka nad decyzjami AI, przejrzystość wobec klientów i pracowników, zakaz dyskryminujących zastosowań.
- Zasady przetwarzania danych: powiązanie z oceną ryzyka (DPIA) i wymogami RODO przy każdym nowym wdrożeniu.
- Rejestr narzędzi i dokumentacja techniczna: lista systemów, ich przeznaczenia i poziomu ryzyka.
- Mechanizmy przeglądu: harmonogram aktualizacji polityki i mierniki, które pokazują, czy zasady faktycznie działają.
Wzór polityki AI przygotowany przez KTZR dodaje do tego zestawu konkretne załączniki: rejestr narzędzi, oświadczenie pracownika i klauzulę zakazującą przesyłania danych chronionych do zewnętrznych modeli. To różnica między deklaracją intencji a dokumentem, który da się realnie egzekwować.
Role i odpowiedzialności: kto powinien robić co
Polityka bez przypisanych ról zostaje listą pobożnych życzeń. Każda organizacja potrzebuje osoby lub zespołu, który odpowiada za jej utrzymanie, oraz jasnego podziału zadań między tymi, którzy AI wdrażają, i tymi, którzy z niej korzystają na co dzień.
- Opiekun polityki (AI steward): koordynuje aktualizacje dokumentu, zbiera zgłoszenia i prowadzi rejestr narzędzi.
- Właściciel systemu: odpowiada za konkretne narzędzie, jego konfigurację i zgodność z deklarowanym przeznaczeniem.
- Dział bezpieczeństwa i IT: ocenia ryzyko techniczne, pilnuje zasad dostępu i przepływu danych.
- HR: łączy politykę z rekrutacją, szkoleniami i ocenami kompetencji pracowników.
- Użytkownicy: zgłaszają nietypowe wyniki, przestrzegają zasad wprowadzania danych do narzędzi.
Macierz odpowiedzialności z przypisanym cyklem przeglądów, częstszym dla ryzykownych systemów i rzadszym dla pozostałych, pozwala uniknąć sytuacji, w której nikt nie czuje się właścicielem problemu, gdy coś pójdzie nie tak.
Zgodność z AI Act i RODO: co firma musi uwzględnić
AI Act wprowadza podejście oparte na ryzyku: im większy potencjalny wpływ systemu na ludzi, tym więcej obowiązków spoczywa na firmie, która go wdraża lub dostarcza. Regulacja zakazuje niektórych praktyk uznanych za niedopuszczalne, nakłada dodatkowe wymogi na systemy wysokiego ryzyka i wprowadza obowiązki informacyjne dotyczące treści generowanych przez AI. Część przepisów wchodzi w życie stopniowo w okresie 2025 i 2026, co oznacza, że polityka firmowa musi być aktualizowana wraz z harmonogramem.
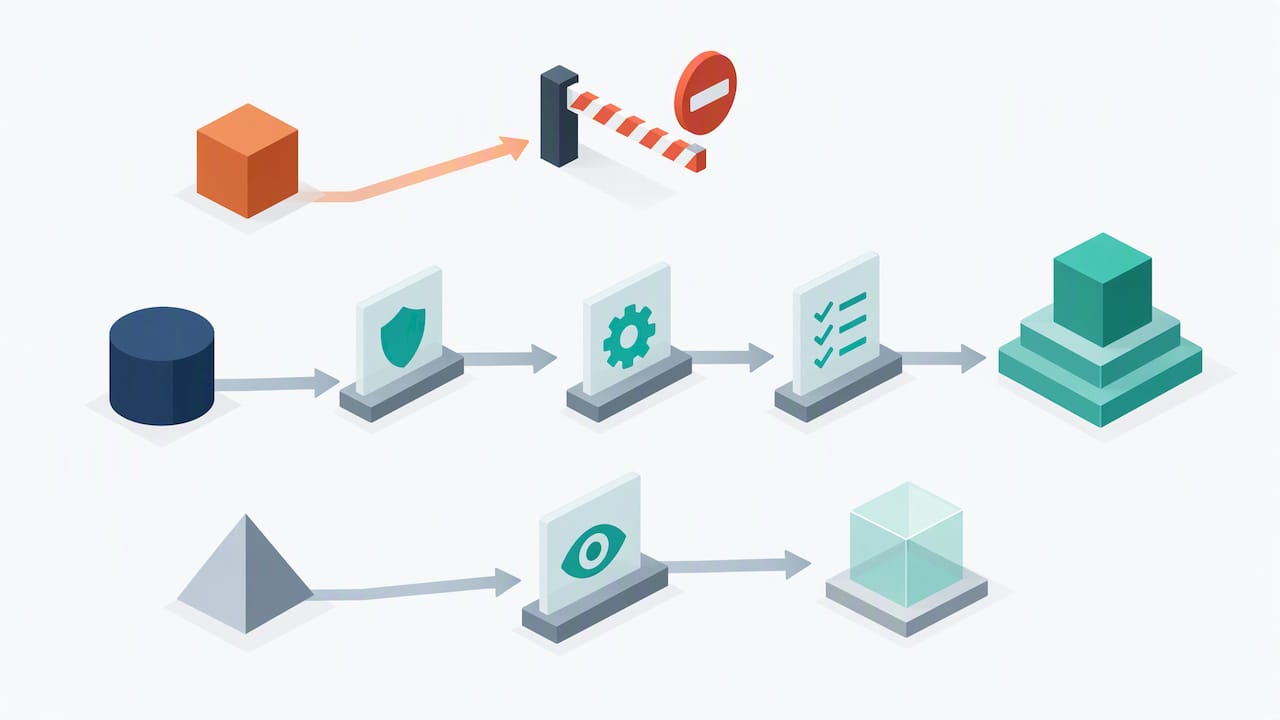
Część obowiązków wynikających z AI Act dotyczy modeli ogólnego przeznaczenia i obejmuje wymogi transparentności oraz sankcje proporcjonalne do obrotu przedsiębiorstwa. To oznacza, że ryzyko finansowe niezgodności rośnie wraz ze skalą firmy, a nie tylko wraz ze skalą wdrożenia AI.
Polityka powinna więc wprost odnosić się do kilku obszarów:
- Klasyfikacja systemów według poziomu ryzyka i odpowiednie wymogi dokumentacyjne dla każdej kategorii.
- Oznaczanie treści generowanej przez AI tam, gdzie odbiorca mógłby inaczej uznać ją za ludzką pracę.
- Podstawa prawna przetwarzania danych osobowych, minimalizacja danych i ocena skutków dla ochrony danych (DPIA) przed uruchomieniem nowego narzędzia.
- Umowy powierzenia przetwarzania danych (art. 28 RODO) z dostawcami zewnętrznych modeli.
Opinia Europejskiej Rady Ochrony Danych wskazuje, że anonimowość modeli trzeba oceniać indywidualnie dla każdego przypadku, a oparcie przetwarzania na uzasadnionym interesie wymaga testu równowagi i konkretnych środków łagodzących ryzyko. To praktyczna wskazówka dla każdego, kto neguje potrzebę DPIA przy „zwykłym” wdrożeniu chatbota.
Rejestr narzędzi AI i zasady zarządzania danymi
Rejestr to serce operacyjne polityki. Bez niego nikt w organizacji nie wie, ile narzędzi AI faktycznie działa i kto za nie odpowiada. Dla każdego wpisu warto zapisać:
- Nazwę narzędzia i jego właściciela w organizacji.
- Przeznaczenie i grupę użytkowników, którzy mają do niego dostęp.
- Poziom ryzyka według klasyfikacji przyjętej w polityce.
- Źródła danych wykorzystywanych przez narzędzie i status zgodności z RODO.
Osobna sekcja powinna wprost określać, czego nie wolno wklejać do zewnętrznych modeli: danych osobowych klientów, tajemnic handlowych, danych finansowych bez anonimizacji. Artykuł IT-Leaders zwraca uwagę, że przesyłanie treści do publicznych modeli oznacza utratę kontroli nad tym, co się z nimi dalej dzieje, a to rodzi też problemy praw autorskich. Tam, gdzie dane trafiają do dostawcy zewnętrznego, warto sprawdzić, czy potrzebna jest umowa powierzenia przetwarzania.
Ocena ryzyka i klasyfikacja systemów wysokiego ryzyka
Ocena skutków dla ochrony danych (DPIA) powinna poprzedzać każde wdrożenie narzędzia przetwarzającego dane osobowe w sposób inny niż dotychczas stosowany. Proces warto rozbić na etapy:
- Opisz cel wdrożenia, rodzaj przetwarzanych danych i grupę osób, których dotyczą.
- Oceń prawdopodobieństwo i wagę potencjalnych szkód, w tym ryzyko dyskryminacji lub błędnych decyzji automatycznych.
- Sprawdź kryteria kwalifikacji do kategorii wysokiego ryzyka według AI Act, na przykład zastosowanie w rekrutacji, ocenie zdolności kredytowej czy nadzorze pracowniczym.
- Dobierz środki łagodzące: ludzki nadzór nad decyzją końcową, testy pod kątem obciążenia modelu, ograniczenie zakresu danych wejściowych.
- Udokumentuj decyzję i ustal datę kolejnego przeglądu.
System zakwalifikowany jako wysokiego ryzyka wymaga dodatkowej dokumentacji technicznej i częstszych przeglądów niż narzędzie o niskim wpływie na ludzi.
Procedury incydentowe, audyt i przegląd polityki
Polityka musi przewidywać, co się dzieje, gdy coś pójdzie nie tak: błędna rekomendacja AI, wyciek danych wprowadzonych do narzędzia, skarga klienta dotycząca zautomatyzowanej decyzji. Prosta ścieżka wygląda tak:
- Zgłoszenie: pracownik informuje opiekuna polityki lub dział bezpieczeństwa przez ustalony kanał.
- Ocena: zespół określa skalę problemu i czy dotyczy on danych osobowych.
- Eskalacja: sprawy z potencjalnym naruszeniem RODO trafiają do inspektora ochrony danych.
- Naprawa i zapis: dokumentujemy przyczynę, działania naprawcze i termin wdrożenia poprawki.
Audyt polityki warto planować cyklicznie, na przykład raz w roku lub po każdej istotnej zmianie w przepisach, i śledzić metryki takie jak liczba zgłoszonych incydentów czy czas reakcji na nie.
Porada profesjonalisty: szybka, przejrzysta komunikacja o incydencie związanym z AI ogranicza szkody reputacyjne bardziej niż próba jego wyciszenia.
Wdrażanie: szkolenia, komunikacja i kultura odpowiedzialnego użycia
Sam dokument niczego nie zmienia, jeśli ludzie go nie znają i nie rozumieją, dlaczego powstał. Potrzebne są programy szkoleniowe dopasowane do ról: inny zakres dla użytkowników narzędzi, inny dla właścicieli systemów, inny dla zarządu podejmującego decyzje o inwestycjach w AI. Warto też spojrzeć na to, jak AI wspiera pracę zespołów HR, bo to właśnie ten dział najczęściej odpowiada za wdrażanie polityki wśród pracowników.
- Szkolenia dopasowane do ról: od podstaw bezpiecznego korzystania po zasady oceny ryzyka dla właścicieli systemów.
- Komunikacja wewnętrzna: jasne oznaczenie, które narzędzia są dozwolone, instrukcje użytkowania i widoczny kanał zgłaszania wątpliwości.
- Powiązanie z ocenami kompetencji: pytania o świadome korzystanie z AI w ocenach okresowych i narzędziach typu pulse check.
Analiza MIT Sloan Management Review wskazuje, że skuteczne wdrożenie etyki AI polega na wplataniu jej zasad w istniejące procesy, a nie tworzeniu osobnego, oderwanego systemu kontroli. Oznacza to, że polityka AI powinna żyć w tych samych kanałach i rytuałach, w których firma już komunikuje inne zasady pracy.
Gotowy wzór i szablon: szybki plan wdrożenia
Poniższa checklista pozwala uruchomić politykę bez wielomiesięcznego projektu:
- Zidentyfikuj wszystkie narzędzia AI używane obecnie w organizacji, formalnie i nieformalnie.
- Oceń ryzyko każdego z nich i sporządź wstępny rejestr z poziomami ryzyka.
- Skonsultuj projekt dokumentu z prawnikiem, działem bezpieczeństwa i przedstawicielami zespołów.
- Uzyskaj zatwierdzenie zarządu i opublikuj dokument razem z załącznikami.
- Uruchom szkolenia wprowadzające i ustal harmonogram pierwszego przeglądu.
Analiza prasowa Parkiet słusznie zauważa, że nie istnieje jeden uniwersalny wzór: mniejsza firma może zacząć od zwięzłego dokumentu na jedną stronę, a rozbudować go wraz ze wzrostem liczby wdrożeń.
Perspektywa autora: polityka AI jako dokument żywy, nie papier
Jedno jest jasne: dokument, który nikogo nie angażuje w jego tworzenie, nikt potem nie stosuje. Polityka AI nie powinna być wyłącznie odpowiedzią na wymogi compliance, lecz narzędziem budowania zaufania między pracownikami a organizacją. Liderzy i HR muszą być współautorami, nie tylko odbiorcami gotowego dokumentu, inaczej zasady zostaną na papierze.
— Tomasz
Jak wspieramy wdrożenie polityki AI w organizacji
Wdrożenie polityki AI to nie tylko kwestia prawna, to zmiana sposobu pracy całych zespołów, dlatego prowadzimy ten proces razem z liderami i działami HR, a nie zamiast nich. Nasze podejście opiera się na modelu Eko-Przywództwa: najpierw diagnozujemy, jak zespół faktycznie korzysta z nowych narzędzi, potem prowadzimy warsztaty, które przekładają zasady polityki na konkretne zachowania, a na końcu wspieramy wdrożenie przez facylitację spotkań i programy przywódcze.
Jeśli zarządzacie Państwo zespołem, który dopiero uczy się pracy z AI, sprawdźcie ofertę dedykowaną i umówcie rozmowę o tym, jak dopasować warsztaty i coaching menedżerski do etapu, na którym jest Państwa organizacja.
Najczęściej zadawane pytania
Czym różni się polityka AI od zwykłego regulaminu IT?
Polityka AI obejmuje nie tylko bezpieczeństwo techniczne, ale też etykę, nadzór nad decyzjami automatycznymi i zgodność z AI Act oraz RODO. Regulamin IT zwykle koncentruje się na dostępie do systemów, podczas gdy polityka AI dotyka też ryzyka dyskryminacji i przejrzystości wobec klientów.
Czy mała firma musi mieć osobną politykę AI?
Zakres obowiązków wynikających z AI Act zależy od skali i rodzaju wykorzystywanych systemów, nie tylko od wielkości firmy. Analiza Parkiet.com wskazuje, że mniejsze organizacje mogą zacząć od zwięzłego dokumentu, zamiast kopiować rozbudowane wzory korporacyjne.
Jak często trzeba aktualizować politykę AI?
Przegląd warto zaplanować co najmniej raz w roku oraz po każdej istotnej zmianie przepisów lub wprowadzeniu nowego narzędzia wysokiego ryzyka. Systemy o wyższym ryzyku zasługują na częstsze przeglądy zgodności.
Kto w firmie powinien odpowiadać za politykę AI?
Najlepiej sprawdza się wyznaczony opiekun polityki, który koordynuje rejestr narzędzi i zgłoszenia, we współpracy z działem bezpieczeństwa, HR i właścicielami poszczególnych systemów. Taki podział ról pozwala uniknąć sytuacji, w której za zgodność odpowiada „wszyscy po trochu”, czyli w praktyce nikt.
Czy trzeba robić DPIA dla każdego narzędzia AI?
Ocena skutków dla ochrony danych jest wymagana wtedy, gdy przetwarzanie danych osobowych niesie podwyższone ryzyko dla osób, których dane dotyczą, na przykład przy rekrutacji czy ocenie pracowników. Opinia EDPB podkreśla, że każdy przypadek wymaga indywidualnej oceny, a nie jednego uniwersalnego osądu.
Źródła
- Consolidated TEXT: 32024R1689 — EN — 27.07.2026
- Wzór polityki AI w firmie (DOCX) + komentarz | KTZR
- Polityka Sztucznej Inteligencji (AI) v 1.0 PL 2026-03-11
- Wdrażanie AI z ludzkiej perspektywy. Praktyczne lekcje – MIT Sloan Management Review Polska